-0.39%
 1.16%
Data 5,7 Juta Akun Pelanggan Dibobol, FORE Minta Maaf dan Lakukan Ini
Author:
Memulai karir jurnalistik di e-bursa.com sebagai Reporter (2008-2013), Media Relations (2013-2015),…
 :
0
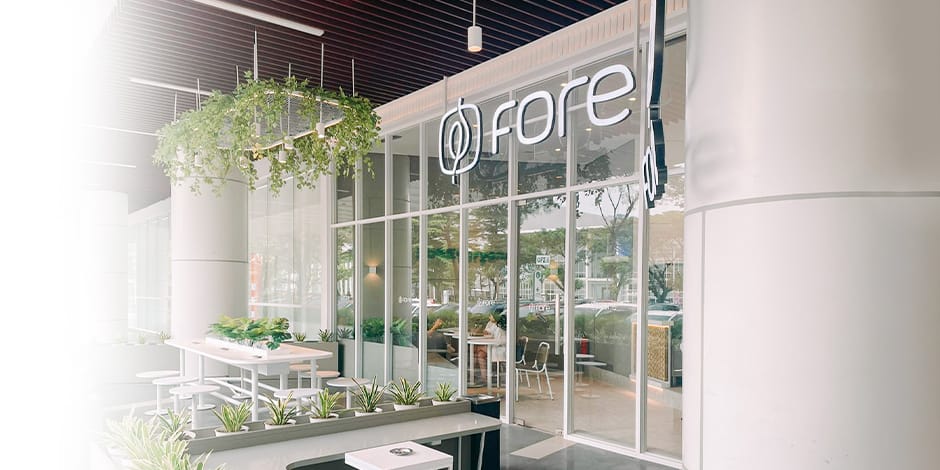
Gerai Fore Kopi Indonesia
EmitenNews.com - PT Fore Kopi Indonesia Tbk (FORE), pengelola jaringan kedai kopi Fore Coffee, mengungkapkan insiden akses tanpa izin terhadap platform pengelolaan data pelanggan yang berdampak pada data hingga sekitar 5,7 juta akun. Perseroan menyatakan telah menghentikan akses tersebut dan mengamankan sistem terkait dalam waktu 24 jam setelah aktivitas tidak wajar teridentifikasi.
Dalam siaran pers Rabu (28/10/2026), FORE menjelaskan, jenis data yang terdampak berbeda untuk setiap pelanggan. Data tersebut dapat mencakup nama, alamat email, nomor telepon, tanggal lahir, jenis kelamin, alamat yang terdaftar di aplikasi Fore, hashed PIN, serta riwayat pembelian melalui aplikasi.
Perseroan menegaskan aplikasi Fore tidak pernah meminta maupun menyimpan informasi nomor induk kependudukan (NIK) dan foto kartu tanda penduduk (KTP). Informasi pembayaran, termasuk detail kartu kredit dan debit, juga disimpan pada platform terpisah sehingga, menurut perusahaan, tidak terdampak dalam insiden ini.
Setelah menemukan aktivitas akses tanpa izin, FORE mengaku telah melakukan pengujian keamanan, menangani kerentanan yang ditemukan, memperbarui platform ke versi terbaru, serta menerapkan pengamanan tambahan. Perseroan juga menunjuk konsultan keamanan siber profesional untuk melakukan investigasi forensik lebih lanjut terhadap aplikasi Fore, platform terkait, dan sistem teknologi informasi lain yang relevan.
Investigasi tersebut masih berlangsung. FORE menyatakan telah melaporkan kejadian ini kepada Kementerian Komunikasi dan Digital (Komdigi) serta akan terus berkoordinasi dengan otoritas terkait sesuai ketentuan yang berlaku.
CEO PT Fore Kopi Indonesia Tbk Vico Lomar mengatakan perusahaan memahami kekhawatiran pelanggan dan meminta maaf atas kejadian tersebut.
“Kami memahami kekhawatiran yang ditimbulkan oleh kejadian ini dan dengan tulus meminta maaf kepada pelanggan yang terdampak. Melindungi data pelanggan merupakan tanggung jawab kami. Fokus kami saat ini adalah mendukung pelanggan yang terdampak, menyelesaikan investigasi secara menyeluruh, dan memastikan bahwa pembelajaran dari kejadian ini diterjemahkan menjadi penguatan nyata terhadap sistem dan tata kelola keamanan kami,” ujar Vico.
Sebagai langkah pencegahan, FORE telah menghubungi pelanggan yang terdampak secara langsung dan meminta mereka mengganti PIN akun Fore. Pelanggan yang belum memiliki PIN juga diminta membuat PIN, serta mengganti PIN pada akun lain apabila menggunakan kombinasi yang sama.
Aplikasi Fore turut menerapkan autentikasi dua faktor (two-factor authentication/2FA) ketika pelanggan masuk melalui perangkat baru. Perusahaan juga mengimbau pelanggan mewaspadai telepon, SMS, email, maupun pesan WhatsApp yang mengatasnamakan FORE, serta tidak memberikan PIN atau kode OTP kepada siapa pun.
Related News
SMSM Raih Dividen Nyaris Rp3M dari Entitas Anak Tokyo Radiator Selamat
CIMB Niaga (BNGA) Ungkap Perolehan Keuangan 9 Bulan Pertama 2026
ENRG Targetkan Investasi di Emiten NASDAQ HighPeak Rampung Akhir 2026
Laba Indosat (ISAT) Melesat 37,2% Jadi Rp4,92 Triliun Hingga Q3 2026
Pendapatan Alfamidi (MIDI) Tumbuh 9 Persen, Laba Tembus Rp705 Miliar
Pendapatan Q3-2026 Jasa Armada (IPCM) Tembus Rp1,15 Triliun