0.00%

Identifikasi Sumber Serangan, BSSN Masih Investigasi Peretasan PDNS 2
Author:
Redaktur Suara Merdeka, liputan berita DPR, Ekuin, Pasar Modal dan Kepresidenan RI
 :
0


Berdasarkan Hasil Analisis Forensik Sementara terhadap upaya peretasan Pusat Data Nasional Sementara (PDNS) 2 ditemukan adanya upaya penonaktifkan fitur keamanan Windows Defender mulai 17 Juni 2024 pukul 23.15 WIB sehingga memungkinkan aktivitas malicious dapat berjalan.
EmitenNews.com - Berdasarkan Hasil Analisis Forensik Sementara terhadap upaya peretasan Pusat Data Nasional Sementara (PDNS) 2 ditemukan adanya upaya penonaktifkan fitur keamanan Windows Defender mulai 17 Juni 2024 pukul 23.15 WIB sehingga memungkinkan aktivitas malicious dapat berjalan.
Juru Bicara Badan Siber dan Sandi Negara (BSSN) Ariandi Putra mengungkapkan aktivitas malicious mulai terjadi pada 20 Juni 2024 pukul 00.54 WIB, diantaranya melakukan instalasi file malicious, menghapus filesystem penting, dan menonaktifkan service yang sedang berjalan.
"Diketahui tanggal 20 Juni 2024, pukul 00.55 Windows Defender mengalami crash dan tidak bisa beroperasi,” jelasnya.
Menurut Ariandi saat ini tim BSSN masih terus berproses mengupayakan investigasi secara menyeluruh setelah mengidentifikasi sumber serangan Brain Chiper Ransomware yang merupakan pengembangan terbaru dari ransomware lockbit 3.0.
“Akan dilakukan analisis lebih lanjut terhadap sampel ransomware dengan melibatkan entitas keamanan siber lainnya. Hal ini menjadi penting untuk lesson learned dan upaya mitigasi agar insiden serupa tidak terjadi lagi,” tuturnya.(*)

Related News
Bittime: Empat Faktor Ini Perlu Dicermati Investor Kripto di Q4 2026

IHSG Rebound sejak Awal Oktober, Terbuka Peluang Penguatan Lanjutan
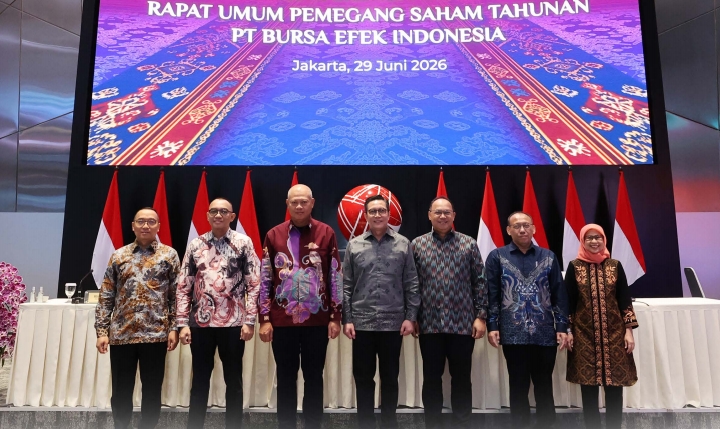
100 Hari Direksi Baru BEI, Pakar UGM Junjung Kinerja Reformasi Pasar
Ramaikan MotoGP Mandalika 2026, BNI Hadirkan ini

IHSG Menguat ke 6.093, Lima Saham Ini Catat Transaksi Tertinggi
Kembali Memantul, IHSG Sesi Siang Mendarat di 6.052 Naik 0,35%